IA da empresa: como cuidar da qualidade, dos dados e das permissões
Uma rotina de controle para saber de onde veio a resposta, o que a ferramenta pode acessar e quem confere o resultado.
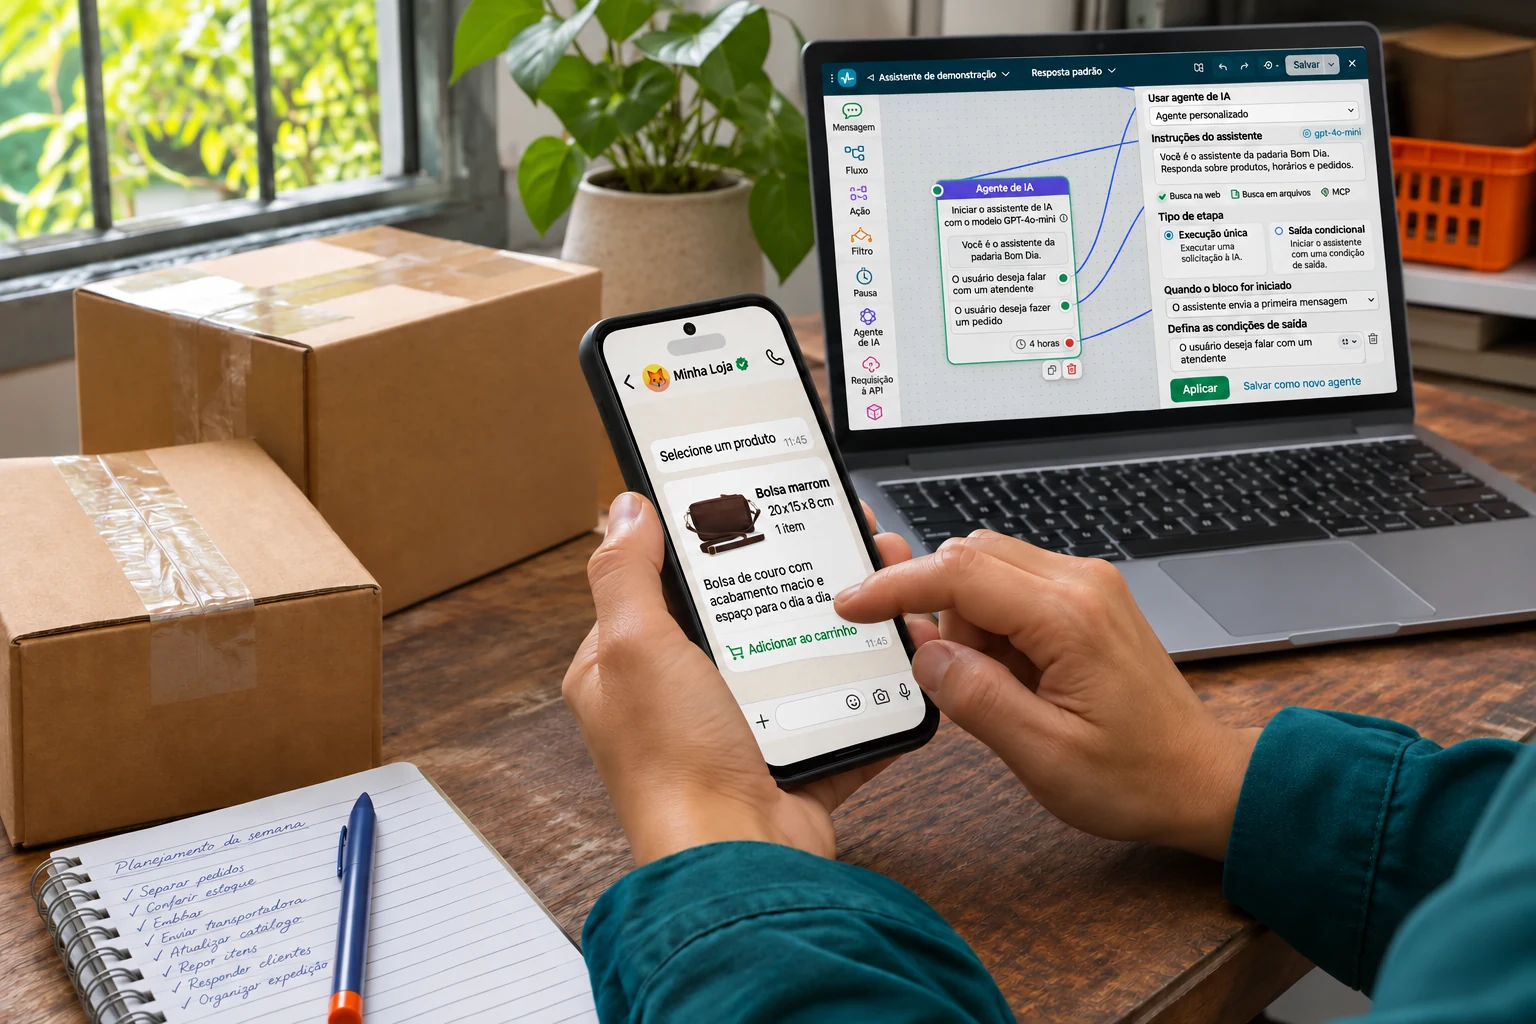
Controlar a IA de uma empresa começa com três perguntas: a resposta está correta, os dados utilizados são adequados e a ação foi autorizada? Uma resposta bem escrita não resolve essas três questões. A equipe precisa de critérios verificáveis e de uma pessoa responsável por manter cada aplicação dentro do seu objetivo.
Para um negócio que atende em português e inglês, esse cuidado também inclui conferir as duas versões. Uma oferta atualizada em um idioma e antiga no outro pode gerar orientações contraditórias. O controle deve acompanhar o conteúdo que o cliente realmente recebe.
Qualidade e permissão são problemas diferentes
Em publicação de 21 de outubro de 2025, a Reuters cobriu o estudo EBU/BBC sobre falhas em respostas relacionadas a notícias. Em 19 de outubro de 2026, a Associated Press relatou um agente que compartilhou o endereço de um usuário durante uma negociação, dentro de permissões que ele havia concedido.
A Reuters trata da confiabilidade da informação; a AP discute consequências do acesso delegado. Os relatos não medem o mesmo fenômeno. Nossa leitura é que uma empresa precisa avaliar o conteúdo de uma resposta e também os limites das ações, pois acertar uma informação não significa ter autorização para utilizá-la de qualquer maneira.
O estudo da EBU divulgado em 22 de outubro de 2025 avaliou respostas sobre notícias de ferramentas específicas naquele contexto. Seu resultado não deve ser apresentado como uma taxa de erro de toda IA, de qualquer tarefa ou de todas as versões disponíveis hoje.
Escolha quem mantém a informação de referência
Para cada serviço, defina um documento aprovado com escopo, condições, canais e responsáveis. Identifique a versão e a data de revisão. Quando o comercial muda uma condição, alguém precisa atualizar também a informação utilizada no atendimento e retirar versões que deixaram de valer.
Em um exemplo hipotético, uma consultoria passa a oferecer reuniões iniciais de 30 minutos, mas um arquivo antigo ainda informa 60. O teste deve verificar qual duração aparece nas respostas em português e inglês. A correção inclui os documentos de origem e uma nova conferência das respostas, não apenas uma mudança de frase isolada.
Separe consulta, preparação e execução
Na documentação sobre injeção de instruções, a OWASP alerta que conteúdo externo pode alterar indevidamente o comportamento de um modelo. Entre as medidas indicadas estão acesso mínimo necessário, separação de conteúdo não confiável e aprovação humana para ações de maior risco. Esses controles devem existir na aplicação, além das instruções escritas para a IA.
Uma aplicação de atendimento pode precisar consultar o catálogo sem poder editar preços. Uma ferramenta de apoio comercial pode preparar uma mensagem sem ter permissão para enviá-la. A ficha de cada aplicação deve registrar quem aprovou essas possibilidades e quando elas precisam ser revistas.
Antes de acrescentar uma conexão, peça uma descrição concreta do que ela permite. Consultar dados de um pedido é diferente de enxergar toda a carteira de clientes. A equipe responsável deve validar o escopo e testar se pedidos fora dele são recusados ou encaminhados corretamente.
Crie uma pequena rotina de conferência
O perfil de IA generativa do NIST organiza riscos e ações para apoiar avaliação e gestão ao longo do uso. Como aplicação prática, a Vero 4 propõe um registro simples por ferramenta, com finalidade, responsável, informação autorizada, ações permitidas e um histórico de problemas encontrados.
- Antes de usar: prepare perguntas representativas, respostas esperadas e situações em que a ferramenta deve pedir ajuda.
- Após uma mudança: repita esses casos e compare o resultado com a versão aprovada anteriormente.
- Na rotina: confira uma amostra de entregas e registre erro, consequência e providência tomada.
- Quando houver falha relevante: suspenda a parte afetada, defina o atendimento provisório e informe o responsável pela correção.
Essa lista é um ponto de partida operacional. O tamanho da amostra e a frequência de revisão devem acompanhar o volume e a consequência dos erros. Uma resposta pública sobre horário exige uma avaliação diferente de uma ação que modifica um pedido.
Torne essa rotina compreensível para novos integrantes. Eles precisam saber onde encontrar a informação aprovada, como comunicar uma resposta duvidosa e quem pode autorizar uma mudança. Um registro que apenas a pessoa que implantou a ferramenta entende será difícil de manter conforme o negócio cresce.
Faça do registro uma ferramenta de melhoria
O registro ganha valor quando ajuda a entender padrões. Perguntas sem resposta podem indicar falta de informação no site. Encaminhamentos repetidos podem revelar uma política comercial confusa. Um acesso amplo sem uso claro pode ser removido após avaliação da equipe responsável.
A Vero 4 recomenda começar com aplicações que tenham limites compreensíveis e revisão possível. O objetivo é manter a utilidade da automação enquanto a empresa consegue explicar suas decisões, corrigir problemas e prestar contas pelo atendimento que oferece.
Fontes e leitura complementar
- Reuters, via Investing.com, 2025-10-21.
- Associated Press, 2026-10-19.
- European Broadcasting Union, 2025-10-22.
- NIST, 2024-07-26.
- OWASP, 2025.